SMと系列会社がハッキング被害に遭い、役職員や関係者の個人情報が流出。二次被害防止へ対策を進めている。
2026/11/8 17:14


韓国の大手芸能事務所SMエンターテインメント(以下、SM)とその主要系列会社で、外部からのハッキング攻撃を受け、役職員や関係者の機密性の高い個人情報が大規模に流出する事故が発生した。SMは本日(8日)、公式ホームページを通じて「最近、社内のセキュリティモニタリングの過程で、外部の攻撃者が不正な方法で当社の業務システム(電子決裁システムなど)にアクセスし、保管中だった一部の文書ファイルを外部に流出させた事実を確認した」とし、「今回の事故でご心配をおかけしたことを心よりお詫び申し上げる」と謝罪した。同発表によると、今回の流出事故は4日頃に発生した。流出した項目には、氏名、携帯電話番号、住所、所属(部署/職位/職責)などの基本的な人的事項だけでなく、口座番号、住民登録番号、契約書に記載された情報など、機密性の高い金融・法的情報まで多数含まれていた。対象者ごとの具体的な被害項目は異なり、SMは被害対象者を特定したうえで、メールやショートメッセージなどを通じて順次、個別に通知を進めている。今回のハッキング被害は、SM本社だけでなく、ファンコミュニケーションプラットフォーム「Bubble」を運営するIT系列会社Dear Uや、大規模なグローバル公演の企画を専門に手掛けるドリームメーカーエンターテインメントなど、主要系列会社でも同様に発生したことが確認された。SMは、事故を認知した直後に即時の防御措置に踏み切ったと明らかにした。「攻撃に使用されたIPとアクセス経路を全面的に遮断し、不正アクセスキーを直ちに交換して、追加の情報流出を防いだ」とし、「政府当局および外部の専門機関と緊密に協力し、正確な侵入経路と被害規模について精密な調査を行っている」と説明した。現時点までに、流出した情報による二次被害の事例は確認されていないが、SMはなりすましのボイスフィッシング、スミッシング、不正なURLのクリックなどに対する特別な注意を呼びかけた。あわせて、韓国インターネット振興院(KISA)内に専用の相談窓口を開設し、被害の救済および案内を支援するとともに、被害を受けた当事者は関連法令に基づく損害賠償請求や個人情報紛争調停委員会への申請が可能だと伝えた。SMは「今回の事故を非常に重く受け止めている」とし、「社内システムへのアクセス制御とセキュリティモニタリングを大幅に強化し、徹底した原因究明と全面的なセキュリティ体制の改善を通じて、類似の事故が再発しないよう最善の努力を尽くす」と強調した。これに先立ち、HYBEも最近、外部からのハッキング攻撃による大規模な個人情報流出事故が発生し、公式謝罪文を掲載した。・HYBE、外部ハッキング攻撃による個人情報流出を謝罪…氏名からパスポート番号まで大規模な被害・NCT ジェノ&ジェミンの日本デビューからaespaのツアーまで!SM、多彩なカムバック・ツアー計画を発表
関連記事
元NCTのマークがニューシングル「Happiest」のMVを公開。日常の中の幸せな瞬間を描き、オルタナティブポップR&Bとして自身が作詞・作曲にも参加した。さらに12月4日にはスタジオアルバム「WINDMILL」をリリース予定で、収録曲の制作や手書き文字、イラストも自ら手がけた。
aespaのKARINAが6日午後、ソウル龍山区漢南洞で開催された「MLB WINTER CITY: SAVE KARINA」ポップアップ記念イベントに出席した。記事では、KARINAのインタビューや「MARK & LONA」秋冬コレクション発売開始の話題も紹介している。
aespaのKARINAが、型にはまらないスタイルを自分らしく着こなしたグラビアを公開し、自由な感性と唯一無二の存在感を披露した。所属するaespaは「2026-27 aespa LIVE TOUR - SYNK : COMPLæXITY」を開催中で、世界各地のMYと交流しており、ツアーは来年2月まで続く予定。
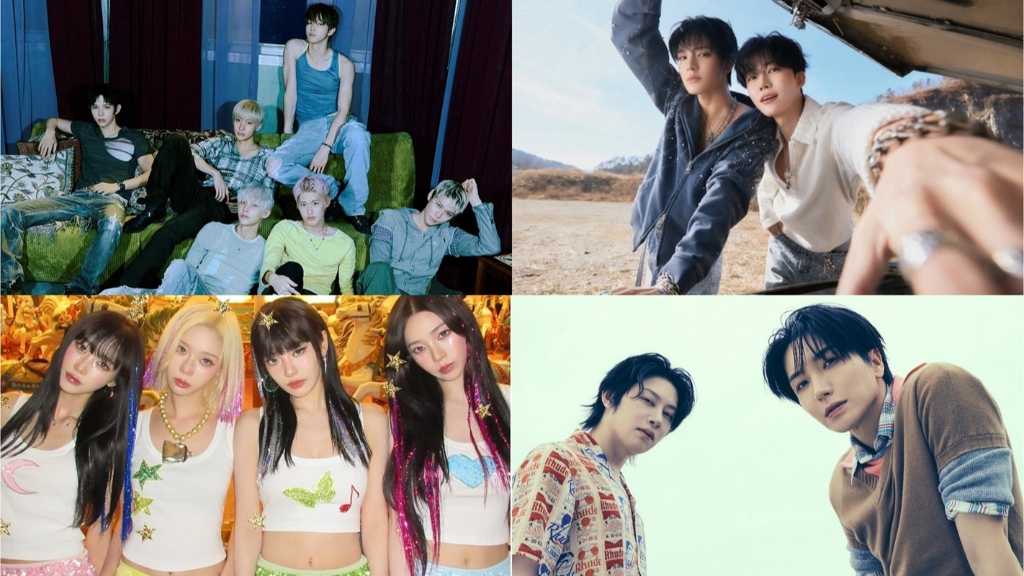
SMエンターテインメントは第3四半期の減収減益を発表しつつ、今後の巻き返し策として第4四半期から来年第1四半期にかけてNCT WISH、SUPER JUNIORイェソン、東方神起チャンミン、RIIZE、Red Velvetアイリーン&スルギなどの新譜や、aespa、NCT 127、EXO、WayVらのツアー・公演計画を公開した。
SMエンターテインメントは第3四半期の減収減益を発表しつつ、今後の巻き返し策として第4四半期から来年第1四半期にかけてNCT WISH、SUPER JUNIORイェソン、東方神起チャンミン、RIIZE、Red Velvetアイリーン&スルギなどの新譜や、aespa、NCT 127、EXO、WayVらのツアー・公演計画を公開した。
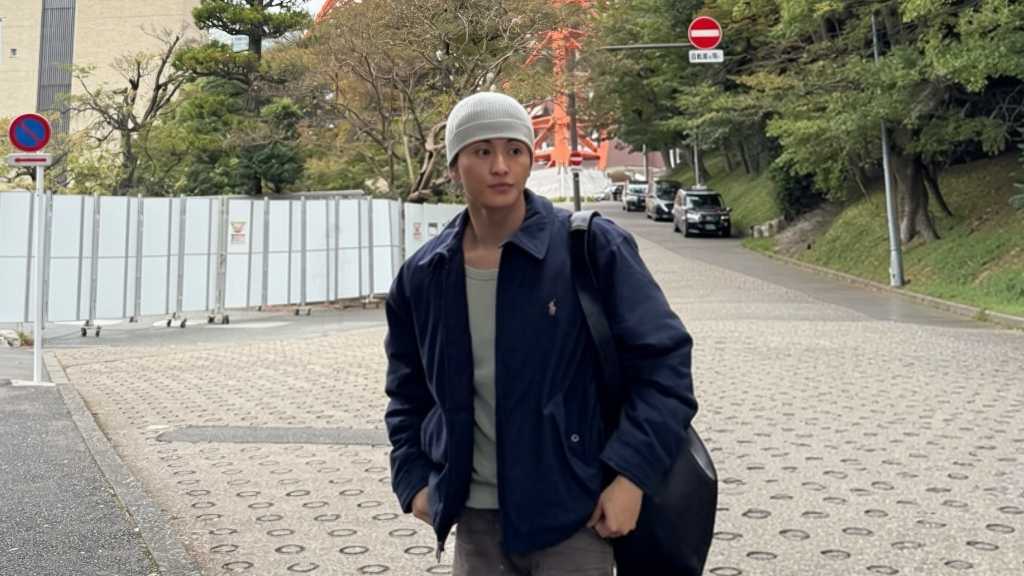
元NCTのマークがSNSで東京での日常を公開し、「Thank you Tokyo」と投稿。街を散策する自然体の姿が注目された。最近はファンへの動画で「すごいことを色々と計画中」と明かし、年末活動への期待も高まっている。SMとの契約終了後はソロ活動を開始し、9月に「My Friend」をリリースした。
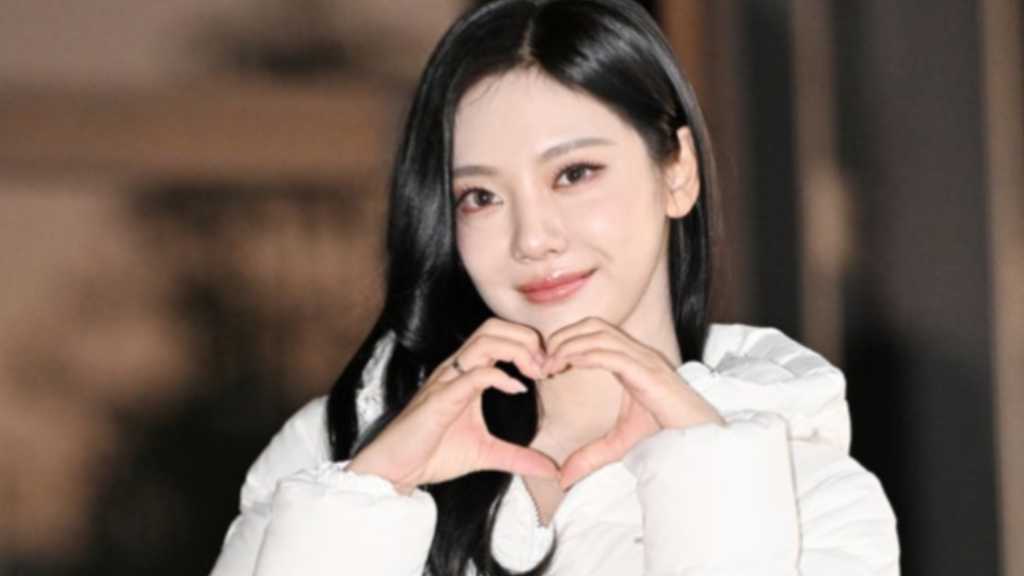
aespaのNINGNINGが3日午前、海外スケジュールのため金浦国際空港を通じて中国へ向かった。関連ニュースでは、胸元が深く開いたスーツ姿のグラビア公開や、家族も被害に遭った悪質ユーザーへの警告も報じられている。
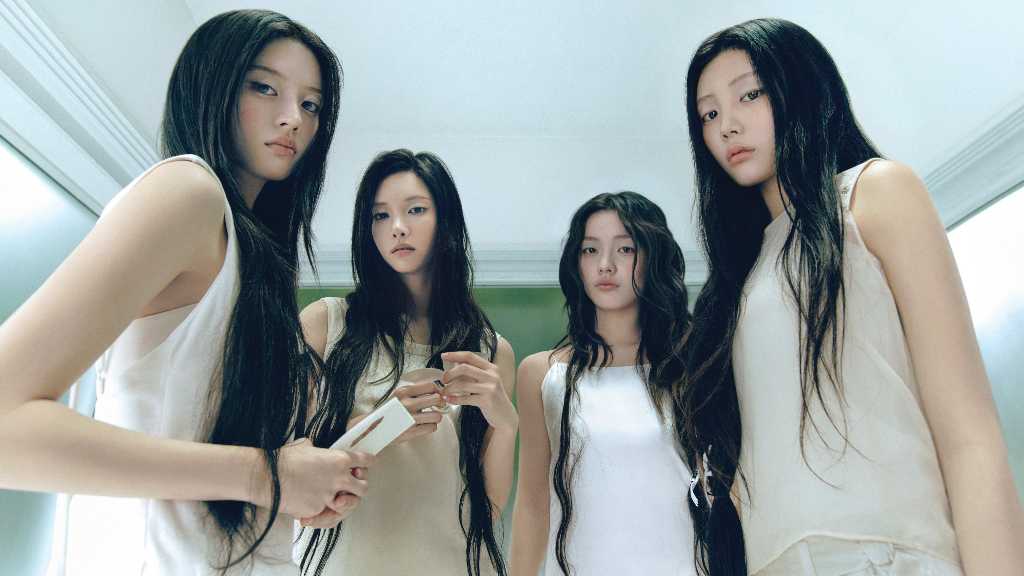
フジテレビは「2026 FNS歌謡祭」を12月2日と9日に2週連続で生放送。第1弾として韓国アーティストを含む36組を発表した。ILLITは3年連続出演、BABYMONSTERとCORTISは初登場。Stray Kids、RIIZE、aespa、NCT DREAMなども登場し、年末の音楽祭を盛り上げる。
NCTのテンがオンライン上で広まった熱愛説を公演中に自ら否定し、「完全にシングル」と明言した。所属事務所ILLIMNTも、複数SNSで拡散する根拠のないデマや悪質投稿を監視しており、虚偽情報や誹謗中傷が続けば強硬な法的措置を取ると表明した。
NCTのテンがヒューストン公演で、ネット上の熱愛説を自ら否定。「完全にシングルで、今は誰とも会っていない」と強調した。多忙なスケジュールにも触れ、交際の噂を一蹴。2016年にNCTとしてデビューし、現在はソロ活動を続けている。


